ประเมินช่องโหว่ (VA) กับทดสอบเจาะระบบ ควรทำอะไรก่อน
สองบริการนี้ต่างกันตรงไหน องค์กรขนาดกลางควรเริ่มจากอะไร และทำไมผลลัพธ์ที่ได้ไม่เหมือนกัน
คำถามที่เราได้ยินบ่อยที่สุดจากองค์กรที่เริ่มสนใจเรื่องความปลอดภัยคือ “เราควรทำ VA หรือ Pentest” คำตอบสั้น ๆ คือ ทั้งสองอย่างเป็นคนละงาน ตอบคำถามคนละข้อ และส่วนใหญ่ควรทำ VA ก่อน
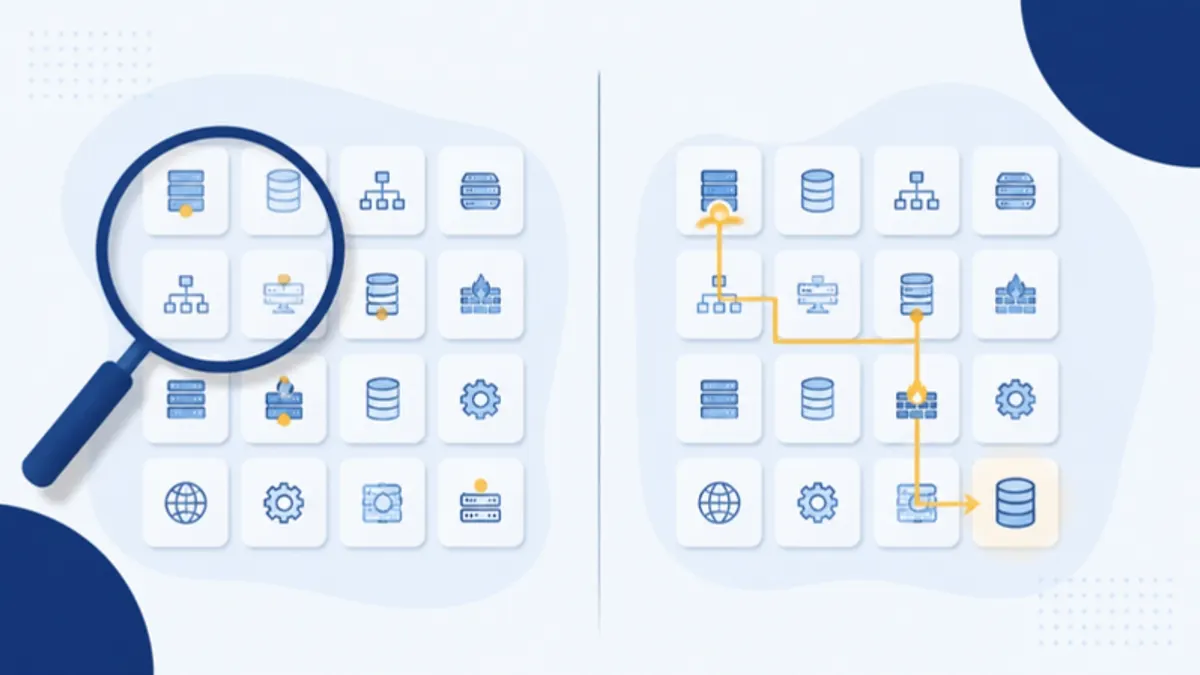
Vulnerability Assessment (VA) ตอบว่า “มีช่องโหว่อะไรบ้าง”
การประเมินช่องโหว่คือการตรวจระบบอย่างกว้าง ด้วยเครื่องมือสแกนและการตรวจสอบของผู้เชี่ยวชาญ เพื่อค้นหาจุดอ่อนทั้งหมดที่รู้จัก เช่น
- ซอฟต์แวร์หรือระบบปฏิบัติการเวอร์ชันเก่าที่มีช่องโหว่สาธารณะ
- การตั้งค่าที่ไม่ปลอดภัย เช่น เปิดพอร์ตหรือบริการเกินจำเป็น ไม่มี security header
- รหัสผ่านเริ่มต้นหรือนโยบายรหัสผ่านอ่อน
- ใบรับรอง TLS หมดอายุหรือใช้โปรโตคอลล้าสมัย
ผลลัพธ์คือ รายการช่องโหว่พร้อมระดับความเสี่ยง จัดลำดับด้วยคะแนน CVSS เหมาะสำหรับทีม IT ที่ต้องการรู้ว่าควรแพตช์อะไรก่อน และทำซ้ำได้บ่อย เช่น รายไตรมาส
Penetration Testing ตอบว่า “ช่องโหว่นั้นใช้โจมตีได้จริงไหม และเข้าถึงอะไรได้”
การทดสอบเจาะระบบคือการที่ผู้เชี่ยวชาญลงมือโจมตีจริงภายใต้ขอบเขตที่ตกลงกัน โดยนำช่องโหว่ที่พบมาต่อกันเป็นเส้นทาง เช่น จากหน้า login ที่มี SQL Injection ไปถึงฐานข้อมูลลูกค้า แล้วบันทึกหลักฐานทุกขั้น
ผลลัพธ์คือ หลักฐานว่าอะไรเสี่ยงจริง และความเสียหายไปได้ไกลแค่ไหน ซึ่งเครื่องมือสแกนบอกไม่ได้ เพราะช่องโหว่ระดับ Medium สองจุดเมื่อรวมกันอาจกลายเป็นเส้นทางระดับ Critical
เปรียบเทียบแบบสั้น
| Vulnerability Assessment | Penetration Testing | |
|---|---|---|
| คำถามที่ตอบ | มีช่องโหว่อะไรบ้าง | ช่องโหว่ถูกใช้โจมตีได้จริงไหม |
| วิธีการ | สแกนกว้าง + ตรวจสอบโดยผู้เชี่ยวชาญ | ลงมือเจาะลึกตามเส้นทางโจมตี |
| ความถี่ที่เหมาะ | ทุกไตรมาส หรือหลังเปลี่ยนแปลงระบบ | ปีละครั้ง หรือก่อนขึ้นระบบใหม่ |
| ผลลัพธ์ | รายการช่องโหว่จัดลำดับ | หลักฐานการโจมตี + แผนแก้ไข + ตรวจซ้ำ |
| ผู้ใช้ผล | ทีม IT | ผู้บริหาร ผู้ตรวจสอบ และทีม IT |
ควรเริ่มจากอะไร
- ยังไม่เคยตรวจอะไรเลย เริ่มจาก VA เพื่อปิดช่องโหว่พื้นฐานก่อน แล้วค่อย Pentest จะได้ผลที่มีค่ากว่า เพราะผู้ทดสอบไม่ต้องเสียเวลากับเรื่องที่เครื่องมือหาได้
- กำลังจะเปิดระบบใหม่ให้ลูกค้าใช้ Pentest ก่อนวัน go-live เป็นสิ่งที่ต้องทำ
- ต้องส่งผลให้ผู้ตรวจรับรองหรือคู่ค้า ส่วนใหญ่ต้องการผล Pentest เพราะยืนยันความเสี่ยงจริง และควรทำ VA ประกอบเพื่อแสดงว่ามีการตรวจตามรอบ
ในทางปฏิบัติเราทำทั้งสองอย่างในโครงการเดียวได้ โดยใช้ผล VA เป็นแผนที่ แล้ว Pentest ในจุดที่สำคัญที่สุด อ่านรายละเอียดได้ที่ บริการตรวจประเมินระบบ