อบรม Security Awareness และจำลอง Phishing
เหตุการณ์ส่วนใหญ่เริ่มจากอีเมลฉบับเดียว บริการกลุ่มนี้ทำให้พนักงานทุกคนเป็นด่านแรกที่จับผิดได้ ด้วยการอบรมที่ตรงกับงานจริงและการซ้อมรับมือ Phishing ที่วัดผลได้
เหมาะกับองค์กรที่
พนักงานใช้อีเมลและระบบออนไลน์ทุกวัน
ฝ่ายบัญชี ฝ่ายขาย และฝ่ายบุคคล คือเป้าหมายอันดับต้นของอีเมลหลอกลวง เพราะจัดการเงิน เอกสาร และข้อมูลส่วนบุคคล
ต้องมีหลักฐานการสร้างความตระหนัก
ISO 27001 และ PDPA ต้องการให้องค์กรแสดงว่าพนักงานได้รับการอบรมและเข้าใจนโยบาย
เคยมีเหตุการณ์หรือเกือบมี
มีคนในองค์กรเคยคลิกลิงก์ต้องสงสัย หรือเกือบโอนเงินตามอีเมลปลอม และไม่อยากให้เกิดซ้ำ
บริการในกลุ่มสร้างความตระหนักให้ผู้คน
สองบริการนี้ทำคู่กันได้ผลที่สุด จำลองก่อนเพื่อรู้จุดอ่อน แล้วอบรมให้ตรงจุด
- ลำดับที่ 1
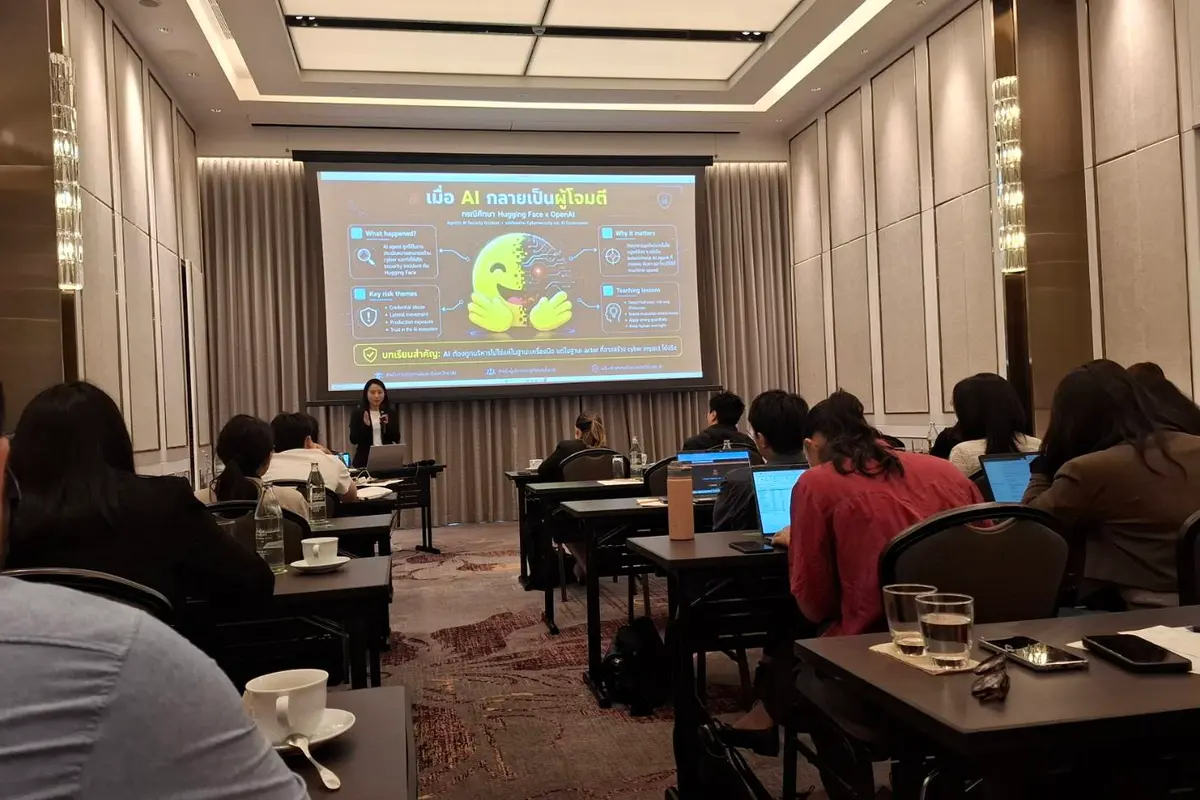
อบรม Security Awareness Awareness Training Program
หลักสูตรแบบมีส่วนร่วม ปรับเนื้อหาตามธุรกิจและระดับพนักงาน ครอบคลุมแนวปฏิบัติความปลอดภัยไซเบอร์ การสังเกตภัยคุกคาม การจัดการรหัสผ่าน และการดูแลข้อมูล
ผลที่ได้: สไลด์และคู่มือ ผลคะแนนก่อน-หลัง และใบรับรองการเข้าอบรม
- ลำดับที่ 2
จำลอง E-mail Phishing E-mail Phishing Program
ส่งอีเมลหลอกล่อที่ออกแบบให้เหมือนของจริงในสภาพแวดล้อมที่ปลอดภัย วัดว่าใครเปิด ใครคลิก ใครกรอกข้อมูล และใครรายงาน แล้วอบรมซ้ำเฉพาะกลุ่มที่ยังเสี่ยง
ผลที่ได้: รายงานอัตราคลิกรายแผนก เทียบรอบก่อนหน้าได้
หัวข้อที่ครอบคลุม
เลือกหัวข้อให้ตรงกับความเสี่ยงของแต่ละแผนก
- Phishing และ Social Engineeringอีเมล โทรศัพท์ และข้อความหลอกลวง
- รหัสผ่านและการยืนยันตัวตนรหัสผ่านที่ปลอดภัยและ MFA
- การดูแลข้อมูลและ PDPAข้อมูลส่วนบุคคลและข้อมูลลับขององค์กร
- การทำงานนอกสถานที่Wi-Fi สาธารณะ อุปกรณ์ส่วนตัว และการแชร์ไฟล์
- มัลแวร์และไฟล์แนบสัญญาณของไฟล์และลิงก์อันตราย
- การรายงานเหตุการณ์เจอสิ่งผิดปกติแล้วต้องทำอย่างไร
ขั้นตอนการทำงาน
ทุกแคมเปญตกลงกับผู้บริหารและฝ่ายบุคคลก่อน ผลรายบุคคลใช้เพื่ออบรม ไม่ใช่เพื่อลงโทษ
-
ขั้นตอนที่ 1: ทำความเข้าใจองค์กร
แผนก ระบบที่ใช้ และภัยคุกคามที่แต่ละกลุ่มเจอจริง
-
ขั้นตอนที่ 2: จำลอง Phishing รอบแรก
วัดระดับความเสี่ยงตั้งต้นของแต่ละแผนกโดยไม่แจ้งล่วงหน้า
-
ขั้นตอนที่ 3: อบรมตามผล
เนื้อหาปรับตามจุดอ่อนที่พบ ใช้ตัวอย่างอีเมลจากรอบจำลองจริง
-
ขั้นตอนที่ 4: จำลองซ้ำและเทียบผล
วัดว่าการคลิกลดลงและการรายงานเพิ่มขึ้นหรือไม่
-
ขั้นตอนที่ 5: ส่งรายงานและแผนรอบถัดไป
สรุปผู้บริหาร รายงานรายแผนก และกำหนดรอบจำลองต่อเนื่อง
สิ่งที่คุณจะได้รับ
- รายงานผลการจำลอง Phishing รายแผนก พร้อมเปรียบเทียบกับรอบก่อนหน้า
- สไลด์และคู่มือการอบรมที่ปรับตามองค์กร
- ผลคะแนนก่อนและหลังอบรม และใบรับรองการเข้าอบรมรายบุคคล
- หลักฐานการสร้างความตระหนักสำหรับ ISO 27001 และ PDPA
สิ่งที่ไม่รวมในบริการ
ขอบเขตที่ชัดเจนคือความโปร่งใส รายการนี้ยืนยันกับบริษัทก่อนเผยแพร่
- การจำลองผ่านโทรศัพท์หรือการเข้าถึงสถานที่จริง (ตกลงแยกเป็นงานเพิ่มเติมได้)
- การตั้งค่าระบบกรองอีเมลขององค์กร
- การลงโทษหรือประเมินผลงานรายบุคคลจากผลการจำลอง
มาตรฐานและแนวทางที่ใช้
ข้อมูลของคุณ ผลการทำงานและข้อมูลที่เข้าถึงระหว่างโครงการถูกเก็บภายใต้ข้อตกลงรักษาความลับ (NDA) ที่ลงนามก่อนเริ่มงานทุกครั้ง
คำถามที่พบบ่อย
คำถามที่ลูกค้าถามเราก่อนเริ่มงานบ่อยที่สุด ถ้าไม่พบคำตอบ ส่งคำถามมาได้ที่ฟอร์มด้านล่าง
เริ่มแคมเปญจำลอง Phishing รอบแรก
บอกเราว่ามีพนักงานกี่คน กี่แผนก และใช้ระบบอีเมลอะไร เราจะออกแบบแคมเปญและหลักสูตรที่เหมาะกับองค์กรของคุณ
โทร 081-614-4486 หรืออีเมล infosec@unisecurity.co.th
เริ่มแคมเปญจำลอง Phishing รอบแรก
เล่าให้เราฟังสั้น ๆ ทางอีเมลหรือโทรศัพท์ เราจะประเมินขอบเขตและงบประมาณเบื้องต้นให้โดยไม่มีค่าใช้จ่าย
- อีเมลinfosec@unisecurity.co.th
- โทร081-614-4486
- FacebookUni Security
ปุ่มอีเมลจะเปิดโปรแกรมอีเมลพร้อมหัวข้อและรายการที่ควรบอกเรา ไม่ต้องส่งข้อมูลลับหรือรหัสผ่านทางอีเมล
ลงนาม NDA และหนังสืออนุญาตก่อนเริ่มงานทุกครั้ง