DevSecOps และการอบรมทีมพัฒนา
สำหรับองค์กรที่พัฒนาซอฟต์แวร์เอง ย้ายงานความปลอดภัยไปอยู่ต้นทางของการพัฒนา เพื่อให้ทีมปล่อยงานได้เร็วโดยไม่สะสมช่องโหว่
เหมาะกับองค์กรที่
มีทีมพัฒนาซอฟต์แวร์ภายใน
ปล่อยเวอร์ชันใหม่บ่อย และไม่อยากให้ทุกรอบต้องรอผล Pentest ตอนท้าย
เจอช่องโหว่เดิมซ้ำ ๆ
ผลทดสอบเจาะระบบพบปัญหาแบบเดียวกันทุกปี เพราะไม่ได้แก้ที่กระบวนการ
ลูกค้าหรือมาตรฐานกำหนด
ISO 27001, ISO 29110 หรือสัญญากับลูกค้ากำหนดให้มีกระบวนการพัฒนาที่ปลอดภัยและตรวจสอบได้
บริการในกลุ่มความปลอดภัยซอฟต์แวร์
วางเครื่องมือและกระบวนการ แล้วสอนทีมให้ใช้เองได้
- ลำดับที่ 1
DevSecOps DevSecOps Integration
ผสานหลักการและการตรวจความปลอดภัยเข้าไปในกระบวนการ DevOps เพื่อเลื่อนงานความปลอดภัยไปต้นทางของวงจรพัฒนา โดยเน้นความร่วมมือ ระบบอัตโนมัติ และความรับผิดชอบร่วมกันของทีมพัฒนา ปฏิบัติการ และความปลอดภัย
ผลที่ได้: pipeline ที่ตั้งค่าการสแกนและเกณฑ์ผ่านไม่ผ่าน พร้อมคู่มือทีม
- ลำดับที่ 2
อบรมและโค้ชทีมพัฒนา Training and Coaching
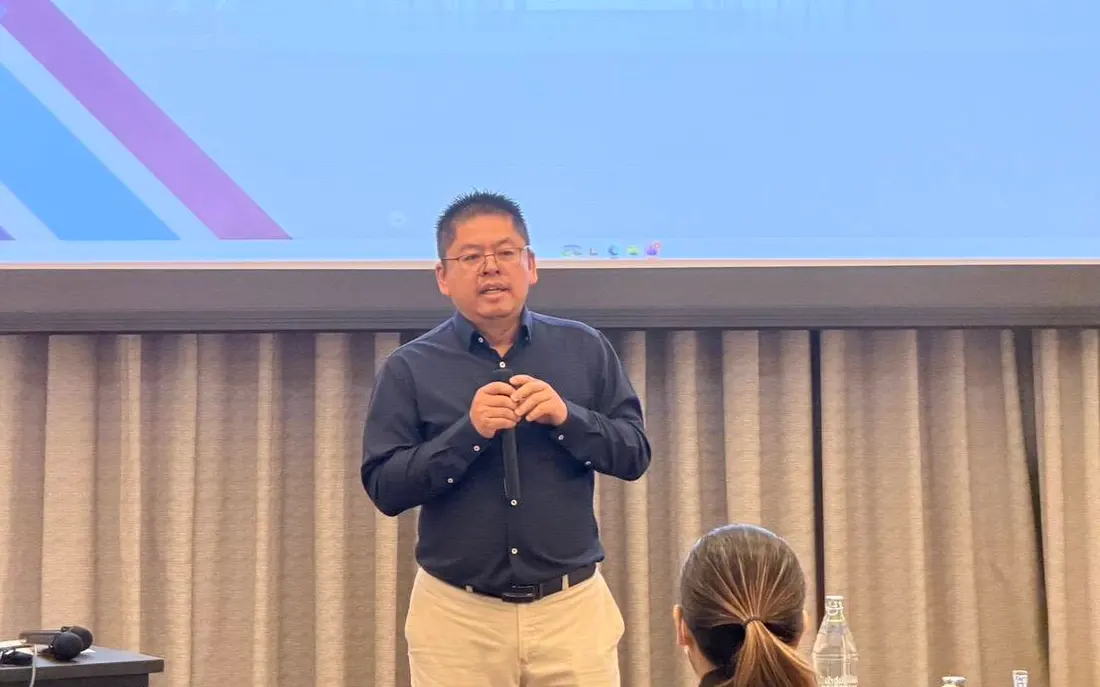
เวิร์กช็อปลงมือทำสำหรับทีมพัฒนาและปฏิบัติการ ครอบคลุม Secure Coding, Threat Modeling, การจัดการช่องโหว่ และการ deploy อย่างปลอดภัย ตามด้วยการโค้ชบนงานจริงของทีม
ผลที่ได้: เอกสารประกอบ checklist สำหรับ code review และแบบจำลองภัยคุกคามของระบบจริง
สิ่งที่ครอบคลุมใน pipeline
เลือกเฉพาะส่วนที่ทีมพร้อม แล้วค่อยเพิ่มทีละขั้น
- Secure Codingแนวปฏิบัติตาม OWASP สำหรับภาษาที่ทีมใช้
- Threat Modelingมองหาจุดเสี่ยงตั้งแต่ขั้นออกแบบ
- SAST และ Dependency Scanสแกนโค้ดและไลบรารีอัตโนมัติทุกครั้งที่ commit
- Secrets และ Configไม่ให้รหัสผ่านและกุญแจหลุดใน repository
- Container และ Deployตรวจ image และการตั้งค่าก่อนขึ้น production
- การจัดการช่องโหว่กระบวนการรับ ติดตาม และปิดช่องโหว่ที่พบ
ขั้นตอนการทำงาน
เริ่มจากสิ่งที่ทีมมีอยู่ ไม่บังคับเปลี่ยนเครื่องมือทั้งหมด
-
ขั้นตอนที่ 1: ประเมิน pipeline และกระบวนการปัจจุบัน
ดูว่าโค้ดเดินทางจาก commit ถึง production อย่างไร และมีจุดตรวจตรงไหนบ้าง
-
ขั้นตอนที่ 2: ออกแบบจุดตรวจและเกณฑ์
กำหนดว่าจะสแกนอะไร เมื่อไร และผลแบบไหนที่หยุดการ deploy
-
ขั้นตอนที่ 3: ติดตั้งเครื่องมือและปรับแต่ง
ลดผลบวกลวงให้ทีมไม่เบื่อการแจ้งเตือน
-
ขั้นตอนที่ 4: เวิร์กช็อปทีม Dev และ Ops
Secure Coding, Threat Modeling และการอ่านผลสแกนบนโค้ดของทีมเอง
-
ขั้นตอนที่ 5: โค้ชและวัดผล
ติดตามรายสัปดาห์บนงานจริง และวัดจำนวนช่องโหว่ที่หลุดถึง production
สิ่งที่คุณจะได้รับ
- แผนงาน DevSecOps ที่เหมาะกับเครื่องมือและทีมของคุณ
- pipeline ที่ตั้งค่าแล้ว พร้อมเกณฑ์ผ่านไม่ผ่านและคู่มือการใช้งาน
- เอกสารเวิร์กช็อป checklist สำหรับ code review และแบบจำลองภัยคุกคามของระบบจริง
- รายงานวัดผลก่อนและหลังโครงการ
สิ่งที่ไม่รวมในบริการ
ขอบเขตที่ชัดเจนคือความโปร่งใส รายการนี้ยืนยันกับบริษัทก่อนเผยแพร่
- ค่าลิขสิทธิ์เครื่องมือสแกนเชิงพาณิชย์ (เราแนะนำทั้งตัวเลือกโอเพนซอร์สและเชิงพาณิชย์)
- การเขียนหรือแก้ไขโค้ดแอปพลิเคชันแทนทีมพัฒนา
- การดูแลระบบ CI/CD ต่อเนื่องหลังส่งมอบ (ตกลงแยกเป็นงานเพิ่มเติมได้)
มาตรฐานและแนวทางที่ใช้
ข้อมูลของคุณ ผลการทำงานและข้อมูลที่เข้าถึงระหว่างโครงการถูกเก็บภายใต้ข้อตกลงรักษาความลับ (NDA) ที่ลงนามก่อนเริ่มงานทุกครั้ง
คำถามที่พบบ่อย
คำถามที่ลูกค้าถามเราก่อนเริ่มงานบ่อยที่สุด ถ้าไม่พบคำตอบ ส่งคำถามมาได้ที่ฟอร์มด้านล่าง
ให้เราดู pipeline ของคุณ
บอกเราว่าทีมพัฒนาใช้เครื่องมืออะไร ปล่อยงานบ่อยแค่ไหน และเจอปัญหาอะไร เราจะเสนอจุดเริ่มต้นที่ทำได้ทันที
โทร 081-614-4486 หรืออีเมล infosec@unisecurity.co.th
ให้เราดู pipeline ของคุณ
เล่าให้เราฟังสั้น ๆ ทางอีเมลหรือโทรศัพท์ เราจะประเมินขอบเขตและงบประมาณเบื้องต้นให้โดยไม่มีค่าใช้จ่าย
- อีเมลinfosec@unisecurity.co.th
- โทร081-614-4486
- FacebookUni Security
ปุ่มอีเมลจะเปิดโปรแกรมอีเมลพร้อมหัวข้อและรายการที่ควรบอกเรา ไม่ต้องส่งข้อมูลลับหรือรหัสผ่านทางอีเมล
ลงนาม NDA และหนังสืออนุญาตก่อนเริ่มงานทุกครั้ง