บริการของเรา: 4 กลุ่ม 9 รายการ ครอบคลุมคน กระบวนการ และเทคโนโลยี

เลือกเริ่มจากจุดที่องค์กรกังวลที่สุดได้ ทุกบริการส่งมอบเป็นรายงานที่อ่านแล้วลงมือทำต่อได้ทันที และมีทีมเดิมดูแลตั้งแต่ต้นจนจบ

กลุ่มที่ 1

ตรวจประเมินระบบ (IT Assessment)

รู้ก่อนว่าระบบมีช่องโหว่ตรงไหน และการควบคุมด้าน IT ที่มีอยู่ทำงานจริงหรือไม่ เหมาะกับองค์กรที่ต้องส่งผลตรวจให้ผู้ตรวจสอบ คู่ค้า หรือหน่วยงานกำกับ

ดูแลโดยผู้ถือ CISSP (ISC2) ใบรับรองสากลด้านความปลอดภัยเชิงเทคนิค

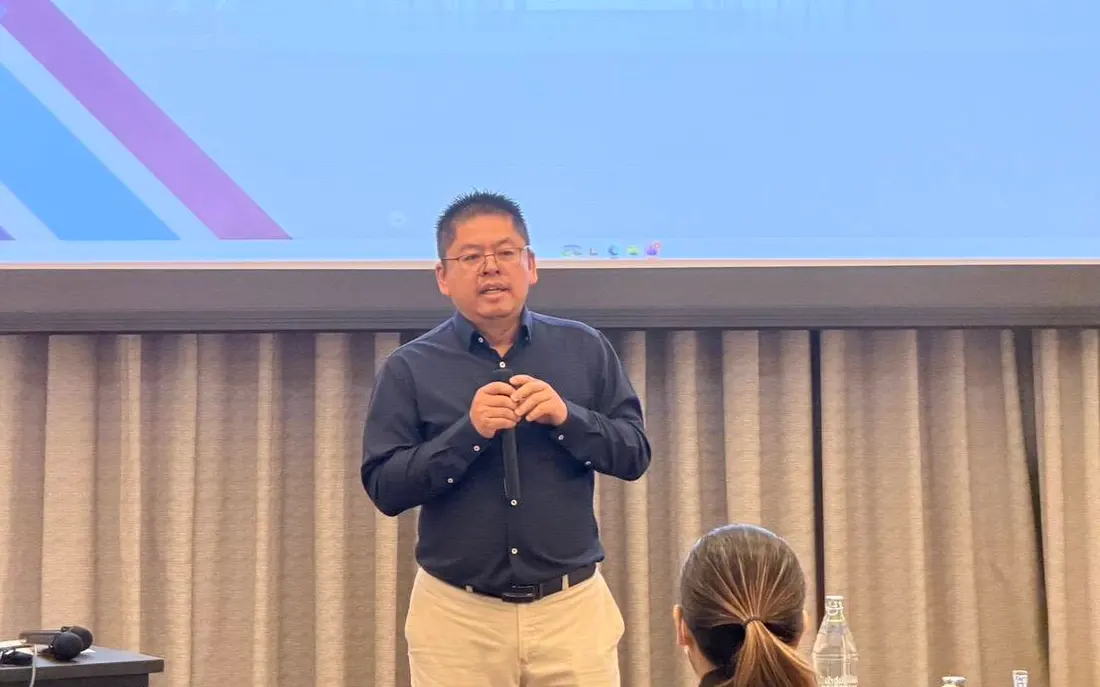
ที่ปรึกษาอธิบายผลการประเมินช่องโหว่ให้ผู้เข้าร่วม

ประเมินช่องโหว่ (Vulnerability Assessment)

ตรวจหาช่องโหว่ทั้งหมดบนระบบ เช่น การตั้งค่าที่ไม่เหมาะสม เวอร์ชันซอฟต์แวร์ที่ล้าสมัย และการเปิดบริการเกินจำเป็น เพื่อประเมินความเสี่ยงของระบบงานอย่างเป็นระบบ

ขอบเขต
Server, Network, Web Application, Cloud
วิธีทำงาน
สแกนด้วยเครื่องมือมาตรฐาน, คัดกรองผลโดยผู้เชี่ยวชาญเพื่อตัดผลบวกลวง, จัดลำดับความเสี่ยง
สิ่งที่ได้รับ
รายการช่องโหว่พร้อมระดับความเสี่ยงและคำแนะนำการแก้ไข
ทดสอบเจาะระบบ (Penetration Testing)

ผู้เชี่ยวชาญลงมือเจาะระบบจริงเพื่อยืนยันว่าช่องโหว่ที่พบสามารถถูกใช้โจมตีได้ และเข้าถึงอะไรได้บ้าง จำลองวิธีของผู้โจมตีภายใต้ขอบเขตที่ตกลงกัน

ขอบเขต
Network, Web Application, Mobile App, API, Wireless, Source Code
วิธีทำงาน
กำหนดขอบเขตร่วมกัน, ทดสอบตาม OWASP และ NIST, ให้คะแนน CVSS, ตรวจซ้ำหลังแก้ไข
สิ่งที่ได้รับ
รายงานเทคนิคพร้อมหลักฐานการเจาะ ขั้นตอนแก้ไข และสรุปสำหรับผู้บริหาร

ตรวจสอบภายใน (Internal Audit)

ตรวจระบบ IT กระบวนการ และการควบคุมภายในอย่างละเอียด เทียบกับข้อกำหนดทางกฎหมาย มาตรฐานอุตสาหกรรม และแนวปฏิบัติที่ดี

ขอบเขต
นโยบาย, การควบคุมการเข้าถึง, การสำรองข้อมูล, การจัดการเหตุการณ์, ผู้ให้บริการภายนอก
วิธีทำงาน
สัมภาษณ์, ตรวจเอกสารและหลักฐาน, ทดสอบการควบคุม, สรุปผลกับผู้บริหาร
สิ่งที่ได้รับ
รายงานข้อสังเกตพร้อมระดับความเสี่ยงและแผนปรับปรุงที่จัดลำดับแล้ว
กลุ่มที่ 2

สร้างความตระหนักให้ผู้คน (People Awareness)

เหตุการณ์ส่วนใหญ่เริ่มจากอีเมลฉบับเดียว บริการกลุ่มนี้ทำให้พนักงานทุกคนเป็นด่านแรกที่จับผิดได้

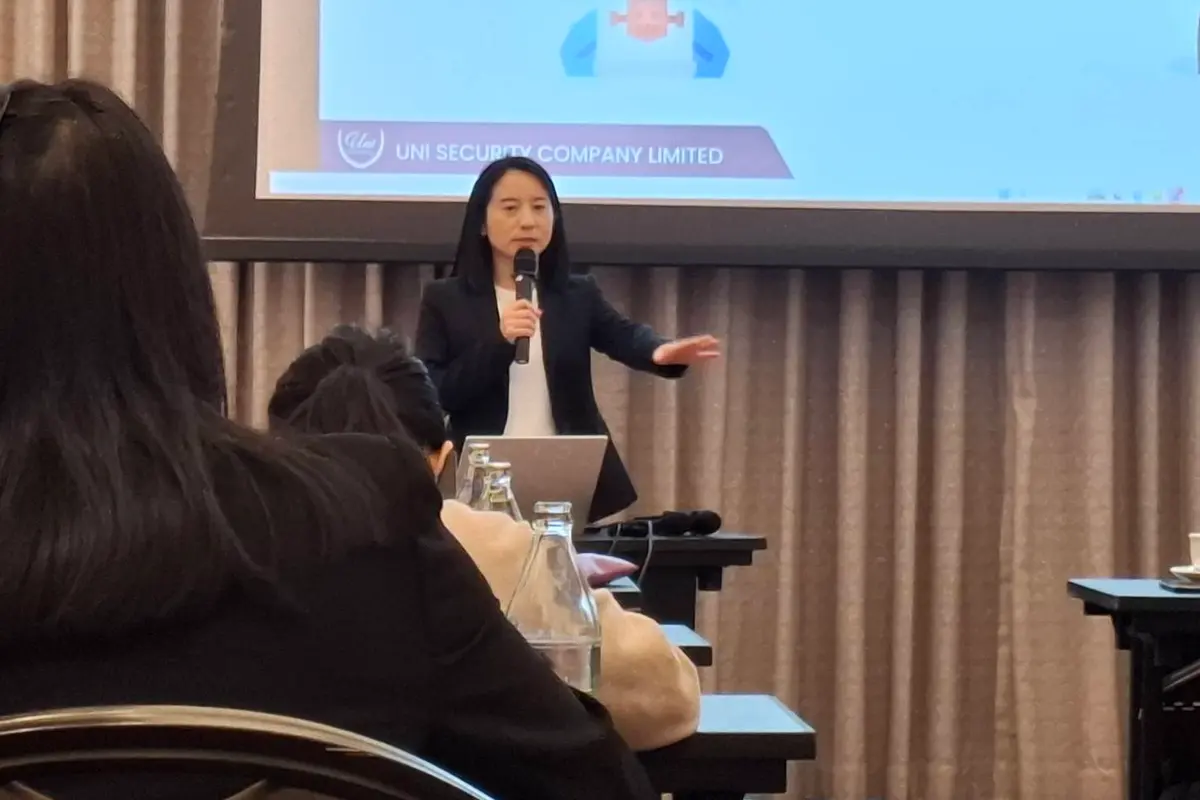
การอบรมความตระหนักด้านความปลอดภัยให้พนักงานเต็มห้อง

อบรม Security Awareness

หลักสูตรแบบมีส่วนร่วม ปรับเนื้อหาตามธุรกิจและระดับพนักงาน ครอบคลุมการสังเกตภัยคุกคาม รหัสผ่าน การดูแลข้อมูล และ PDPA

รูปแบบ
ในสถานที่หรือออนไลน์ ครึ่งวันถึงหนึ่งวัน มีแบบทดสอบก่อนและหลัง
สิ่งที่ได้รับ
สไลด์และคู่มือ, ผลคะแนนรายแผนก, ใบรับรองการเข้าอบรม

จำลอง E-mail Phishing

ส่งอีเมลหลอกล่อที่ออกแบบให้เหมือนของจริงในสภาพแวดล้อมปลอดภัย วัดว่าใครเปิด ใครคลิก ใครกรอกข้อมูล แล้วอบรมซ้ำเฉพาะจุด

รูปแบบ
แคมเปญรายไตรมาส หรือครั้งเดียวก่อนอบรม
สิ่งที่ได้รับ
รายงานอัตราคลิกเทียบรอบก่อนหน้า และรายชื่อกลุ่มที่ควรอบรมเพิ่ม
กลุ่มที่ 3

ที่ปรึกษามาตรฐาน (Framework)

พาองค์กรไปถึงใบรับรองด้วยเอกสารและการควบคุมที่ใช้งานได้จริง ไม่ใช่แฟ้มที่ทำไว้ให้ผู้ตรวจดูอย่างเดียว

ดูแลโดยผู้ถือ CISM (ISACA) ใบรับรองสากลด้านการบริหารความปลอดภัยและความเสี่ยง

  1. ISO 27001, ISO 27701, ISO 29110

    ประเมินช่องว่าง (Gap Assessment), ประเมินความเสี่ยง, เขียนนโยบายและขั้นตอน, วางระบบควบคุม, ซ้อมตรวจก่อนตรวจจริง และอยู่ด้วยในวันตรวจรับรอง

    27001 ความมั่นคงปลอดภัยสารสนเทศ, 27701 ความเป็นส่วนตัวรองรับ PDPA, 29110 กระบวนการซอฟต์แวร์สำหรับองค์กรขนาดเล็ก

  2. CMMI

    ช่วยนำกรอบ CMMI มาใช้เพื่อยกระดับวุฒิภาวะกระบวนการพัฒนาซอฟต์แวร์ ตั้งแต่ประเมินระดับปัจจุบัน วางแผนปรับปรุง จนถึงเตรียมรับการประเมินอย่างเป็นทางการ

    เหมาะกับบริษัทซอฟต์แวร์ที่ต้องยื่นประมูลงานภาครัฐหรือลูกค้าต่างประเทศ

กลุ่มที่ 4

ความปลอดภัยซอฟต์แวร์ (Software Security)

สำหรับองค์กรที่พัฒนาซอฟต์แวร์เอง ย้ายงานความปลอดภัยไปอยู่ต้นทางของการพัฒนา เพื่อให้ทีมปล่อยงานได้เร็วโดยไม่สะสมช่องโหว่

DevSecOps

ผสานการตรวจความปลอดภัยเข้าไปในขั้นตอน DevOps ให้ทีมพัฒนา ปฏิบัติการ และความปลอดภัยรับผิดชอบร่วมกันแบบอัตโนมัติ

สิ่งที่ทำ
ประเมิน pipeline, วางเครื่องมือสแกนโค้ดและ dependency, กำหนดเกณฑ์ผ่านหรือไม่ผ่านก่อน deploy
สิ่งที่ได้รับ
แผนงาน, pipeline ที่ตั้งค่าแล้ว, คู่มือสำหรับทีม

Training และ Coaching ทีมพัฒนา

เวิร์กช็อปลงมือทำสำหรับทีม Dev และ Ops ครอบคลุม Secure Coding, Threat Modeling, การจัดการช่องโหว่ และการ deploy อย่างปลอดภัย

รูปแบบ
เวิร์กช็อป 1–2 วัน ตามด้วย coaching รายสัปดาห์บนงานจริงของทีม
สิ่งที่ได้รับ
เอกสารประกอบ, checklist สำหรับ code review, แบบจำลองภัยคุกคามของระบบจริง
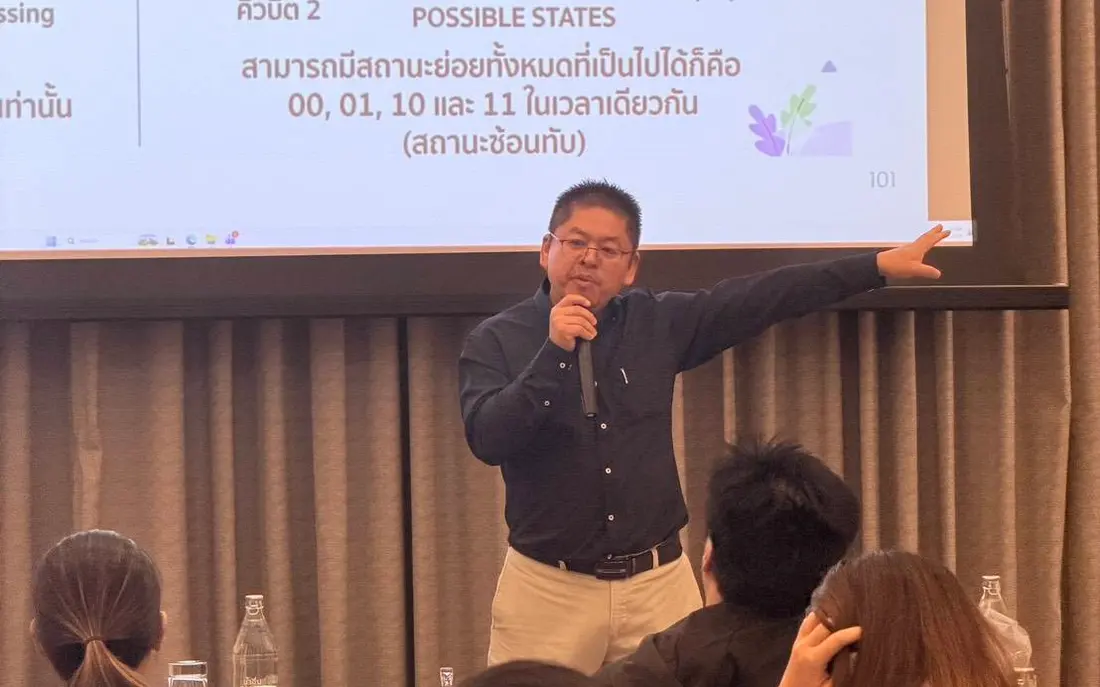
ที่ปรึกษาบรรยายเรื่องความเสี่ยงของเทคโนโลยีใหม่

เริ่มต้นอย่างไร

ทุกบริการเดินตามขั้นตอนเดียวกัน คุณจึงรู้ล่วงหน้าว่าจะเกิดอะไรขึ้นในแต่ละสัปดาห์

  1. สัปดาห์ที่ 0

    คุยขอบเขต

    ฟังความกังวล ดูระบบคร่าว ๆ เสนอขอบเขตและราคาโดยไม่มีค่าใช้จ่าย

  2. สัปดาห์ที่ 1

    เตรียมการ

    ลงนาม NDA กำหนดช่วงเวลาทดสอบ และผู้ประสานงานทั้งสองฝ่าย

  3. สัปดาห์ที่ 2–4

    ลงมือทำ

    รายงานความคืบหน้าทุกสัปดาห์ แจ้งทันทีหากพบช่องโหว่ระดับวิกฤต

  4. ส่งมอบ

    นำเสนอและตรวจซ้ำ

    นำเสนอผลกับผู้บริหาร ส่งรายงาน และตรวจซ้ำหลังแก้ไขโดยไม่คิดเพิ่ม

คำถามที่พบบ่อยเกี่ยวกับบริการ

Vulnerability Assessment (VA) กับ Penetration Testing ต่างกันอย่างไร ควรทำอะไรก่อน

VA คือการประเมินช่องโหว่ ค้นหาจุดอ่อนทั้งหมดของระบบอย่างกว้างและจัดลำดับความเสี่ยง ส่วน Penetration Testing คือการทดสอบเจาะระบบ ผู้เชี่ยวชาญลงมือโจมตีจริงเพื่อยืนยันว่าช่องโหว่นั้นใช้ได้และเข้าถึงอะไรได้บ้าง โดยทั่วไปทำ VA ก่อนแล้วจึงเจาะระบบในจุดสำคัญ หรือทำทั้งสองอย่างในโครงการเดียวกันได้

ต้องเริ่มจากบริการไหนถ้ายังไม่เคยทำอะไรเลย

ส่วนใหญ่เริ่มจากทดสอบเจาะระบบหนึ่งรอบเพื่อเห็นภาพความเสี่ยงจริง แล้วจึงอบรมพนักงานและวางมาตรฐานตามลำดับ หากมีเป้าหมายใบรับรองอยู่แล้ว เริ่มจาก Gap Assessment ของ ISO 27001 ได้เลย

การทดสอบจะกระทบระบบที่ใช้งานอยู่หรือไม่

เรากำหนดช่วงเวลาและวิธีทดสอบร่วมกับทีมของคุณก่อนเสมอ หลีกเลี่ยงการทดสอบที่อาจทำให้ระบบหยุดทำงาน และแจ้งผู้ประสานงานทันทีหากพบความผิดปกติ

รับงานองค์กรขนาดเล็กหรือไม่

รับ ขอบเขตปรับได้ตามขนาดระบบ และ ISO 29110 ออกแบบมาสำหรับองค์กรขนาดเล็กโดยเฉพาะ

อ่านรายละเอียดแต่ละกลุ่มบริการ

วันนี้ระบบของคุณมีเกราะป้องกันที่เพียงพอแล้วหรือยัง?

เล่าให้เราฟังสั้น ๆ เราจะประเมินขอบเขตและงบประมาณเบื้องต้นให้โดยไม่มีค่าใช้จ่าย

  1. คุยกันสั้น ๆ เพื่อเข้าใจระบบและเป้าหมายของคุณ
  2. เราส่งขอบเขตงานและใบเสนอราคาเบื้องต้น
  3. ลงนาม NDA และหนังสืออนุญาตก่อนเริ่มงาน

ขอคำปรึกษาเบื้องต้น

เล่าให้เราฟังสั้น ๆ ทางอีเมลหรือโทรศัพท์ เราจะประเมินขอบเขตและงบประมาณเบื้องต้นให้โดยไม่มีค่าใช้จ่าย

ปุ่มอีเมลจะเปิดโปรแกรมอีเมลพร้อมหัวข้อและรายการที่ควรบอกเรา ไม่ต้องส่งข้อมูลลับหรือรหัสผ่านทางอีเมล

ลงนาม NDA และหนังสืออนุญาตก่อนเริ่มงานทุกครั้ง